SSL-Zertifikate automatisieren mit der ACME DNS Challenge API
Das Wichtigste auf einen Blick
Seit 2. September 2026 steht bei Domaintechnik die ACME DNS Challenge API zur Verfügung. Damit lassen sich Let’s-Encrypt-Zertifikate per DNS-01-Verfahren vollautomatisch ausstellen und verlängern – auch für Domains, deren Website nicht bei uns gehostet ist.
Let’s-Encrypt-Zertifikate sind maximal 90 Tage gültig und müssen regelmäßig erneuert werden. Branchenweit werden die Laufzeiten von SSL-Zertifikaten außerdem schrittweise verkürzt – bis 2029 auf maximal 47 Tage. Mit der API erledigt Ihr Server die Verlängerung selbst, ohne dass Sie Einträge im DNS Zonen Editor von Hand anpassen müssen.
Damit die automatische Ausstellung reibungslos funktioniert, sollen Ihnen die folgenden Punkte helfen:
Was ist die ACME DNS Challenge API?
ACME (Automatic Certificate Management Environment) ist das Protokoll, über das Zertifizierungsstellen wie Let’s Encrypt Zertifikate automatisiert ausstellen. Bevor ein Zertifikat ausgestellt wird, müssen Sie nachweisen, dass Sie die Domain tatsächlich kontrollieren. Diese Prüfung heißt Challenge.
Beim DNS-01-Verfahren erfolgt der Nachweis über einen TXT-Eintrag im DNS Ihrer Domain. Über die ACME DNS Challenge API kann Ihr ACME-Client genau diesen Eintrag in Ihrer DNS-Zone bei Domaintechnik selbst anlegen und nach der Prüfung wieder löschen.
Der dafür nötige API-Key gilt immer nur für eine Domain und darf ausschließlich die _acme-challenge-Einträge anlegen und entfernen, die für die Prüfung gebraucht werden. Ihre übrigen DNS-Einträge bleiben unberührt.
Hinweis für Webhosting-Kunden
Bei Ihrem Domaintechnik-Webhosting laufen Let’s-Encrypt-SSL-Zertifikate weiterhin automatisch. Eine Einrichtung der API ist dafür nicht erforderlich.
Wann ist das DNS-01-Verfahren sinnvoll?
Häufig wird das HTTP-01-Verfahren genutzt: Dabei wird eine Prüfdatei auf dem Webserver abgelegt. Das funktioniert aber nur, wenn der Server unter der Domain öffentlich über Port 80 erreichbar ist.
In diesen Fällen ist DNS-01 die bessere Wahl:
HTTP-01 und DNS-01 im Vergleich:
| Vergleich | HTTP-01 | DNS-01 (ACME DNS API) |
| Nachweis über | Datei auf dem Webserver | TXT-Eintrag im DNS |
| Wildcard-Zertifikate | nicht möglich | möglich |
| Öffentlicher Webserver nötig | ja (Port 80) | nein |
| Ideal für | einzelne Websites auf einem erreichbaren Server | Wildcards, externe und interne Server |
Ablauf der DNS-Prüfung bei der Zertifikatsausstellung
Wenn Ihr ACME-Client ein Zertifikat anfordert, prüft die Zertifizierungsstelle über das DNS, ob Sie die Domain kontrollieren. Der gesamte Ablauf passiert automatisch im Hintergrund.
Der Ablauf ist dabei folgender:
- Ihr ACME-Client fordert bei der Zertifizierungsstelle, z. B. Let’s Encrypt, ein Zertifikat für Ihre Domain an.
- Die Zertifizierungsstelle gibt einen Prüfwert vor, der als TXT-Eintrag unter
_acme-challenge.muster.athinterlegt werden muss. - Der Client legt diesen TXT-Eintrag über die API in Ihrer DNS-Zone bei Domaintechnik an.
- Die Zertifizierungsstelle fragt den Eintrag ab und bestätigt so, dass Sie die Domain kontrollieren.
- Das Zertifikat wird ausgestellt, der Client löscht den TXT-Eintrag wieder.
Vor Ablauf des Zertifikats wiederholt Ihr Client diesen Vorgang selbstständig. Ihr Zertifikat bleibt so dauerhaft gültig, ohne dass Sie eingreifen müssen.
Voraussetzungen
Für die Nutzung der ACME DNS Challenge API benötigen Sie:
ACME DNS API einrichten
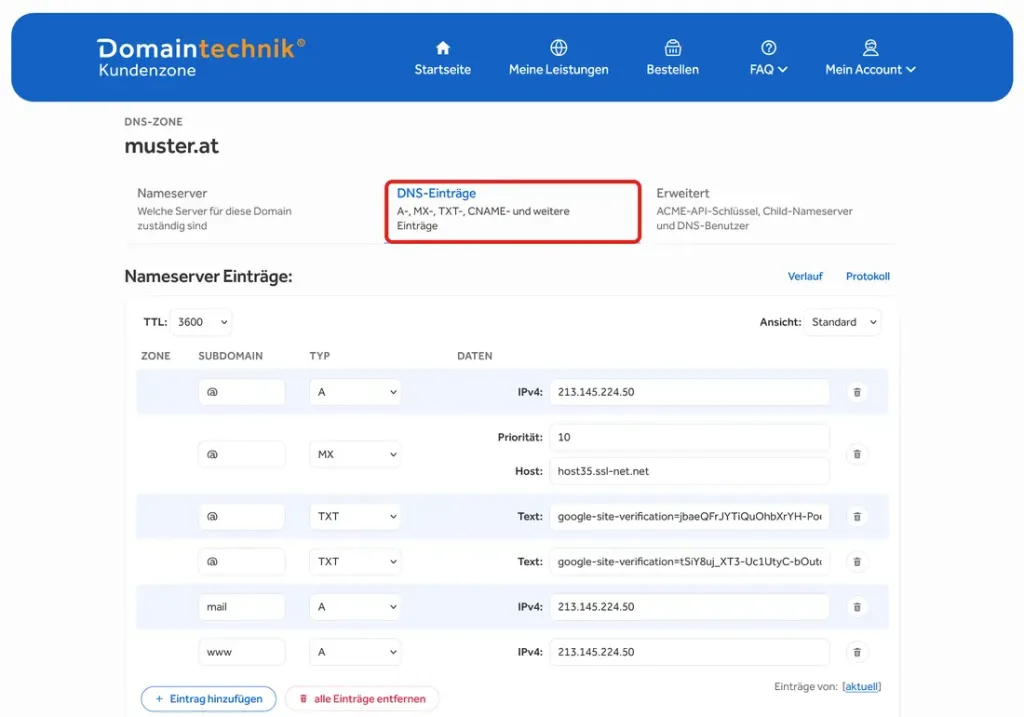
Die API-Keys verwalten Sie in der DNS-Zone Ihrer Domain. Diese ist in drei Reiter gegliedert: „Nameserver“, „DNS-Einträge“ und „Erweitert“.
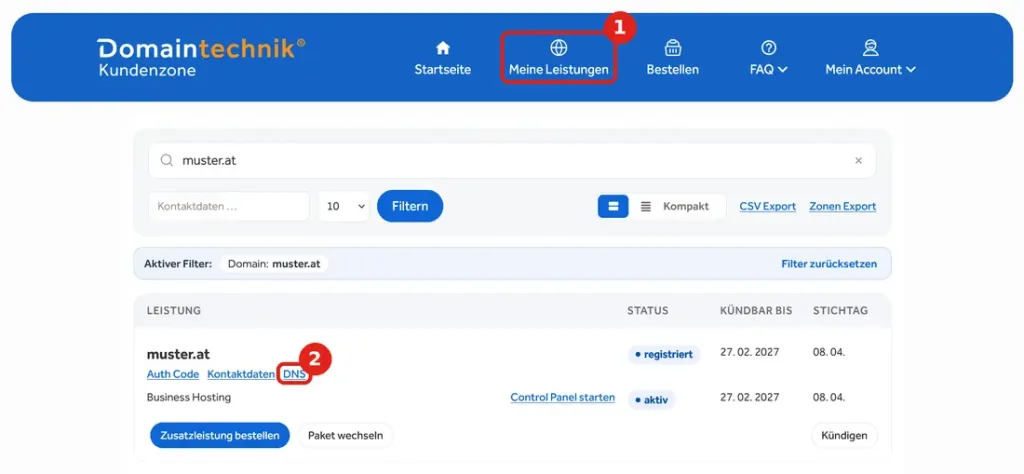
Die DNS-Zone öffnen Sie in der Kundenzone unter „Meine Leistungen“ (1), indem Sie bei der entsprechenden Domain „DNS“ (2) wählen.
So sieht die DNS-Zone Ihrer Domain aus:
Schritt 1: Nameserver prüfen
Im Reiter „Nameserver“ sehen Sie, welche Nameserver für Ihre Domain zuständig sind. Damit die API den TXT-Eintrag setzen kann, müssen hier die Domaintechnik-Nameserver eingetragen sein.
- Stehen dort
ns1.domaintechnik.atbisns4.domaintechnik.at, ist alles bereit. - Falls nicht, können Sie unsere Nameserver automatisch laden.
- Bei externen Nameservern kann die API den TXT-Eintrag nicht setzen.
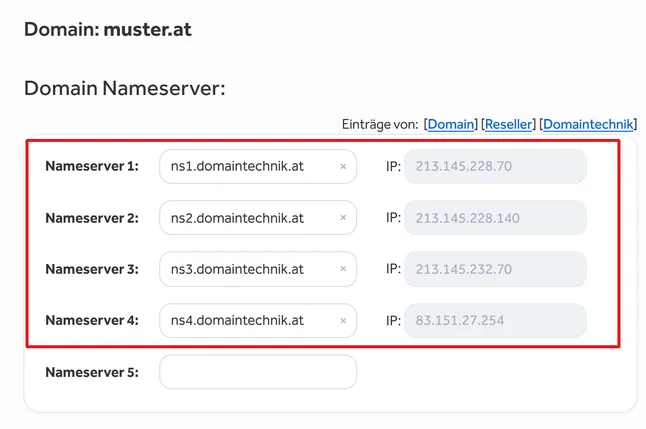
Wichtig: Übernehmen Sie vor einem Nameserver-Wechsel alle bestehenden Einträge aus dem Reiter „DNS-Einträge“, etwa A- und MX-Einträge, damit Website und E-Mail erreichbar bleiben. Bitte beachten Sie, dass es nach dem Speichern bis zu 24 Stunden dauern kann, bis die Änderung weltweit wirksam ist.
Schritt 2: API-Key erstellen
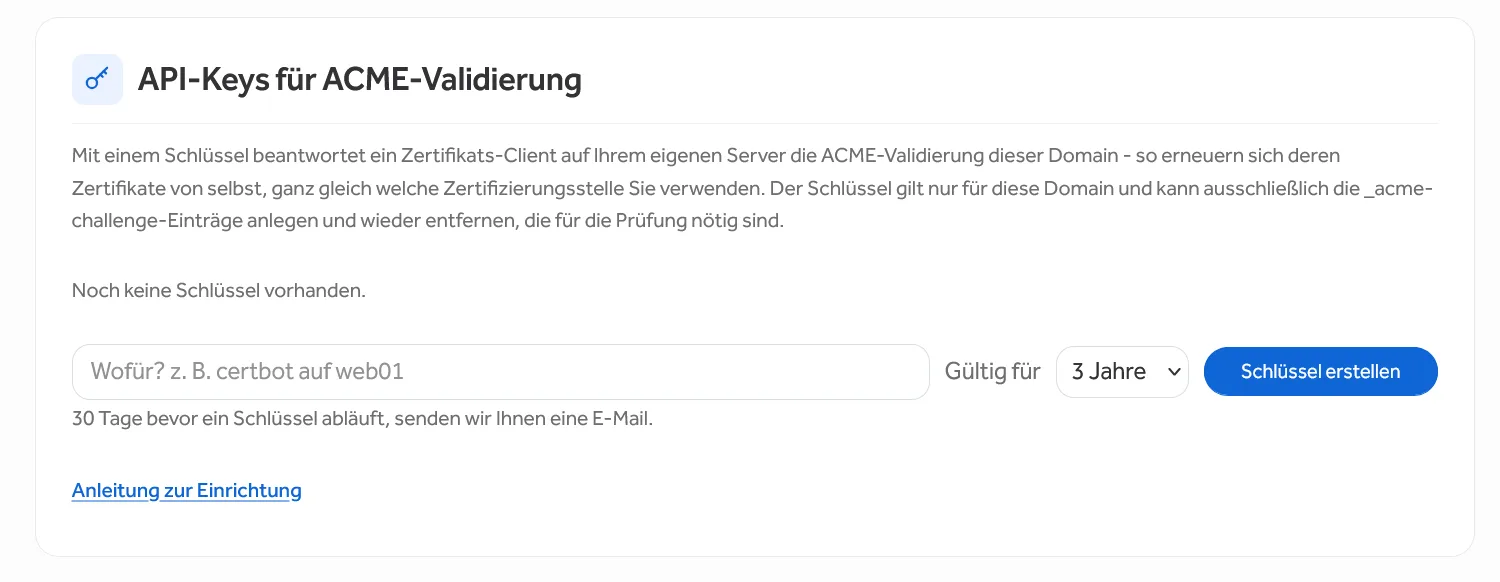
Die API-Keys für die ACME-Validierung finden Sie im Reiter „Erweitert“ der DNS-Zone. Dort verwalten Sie außerdem Child-Nameserver und DNS-Benutzer.
API-Key für die ACME-Validierung erstellen:
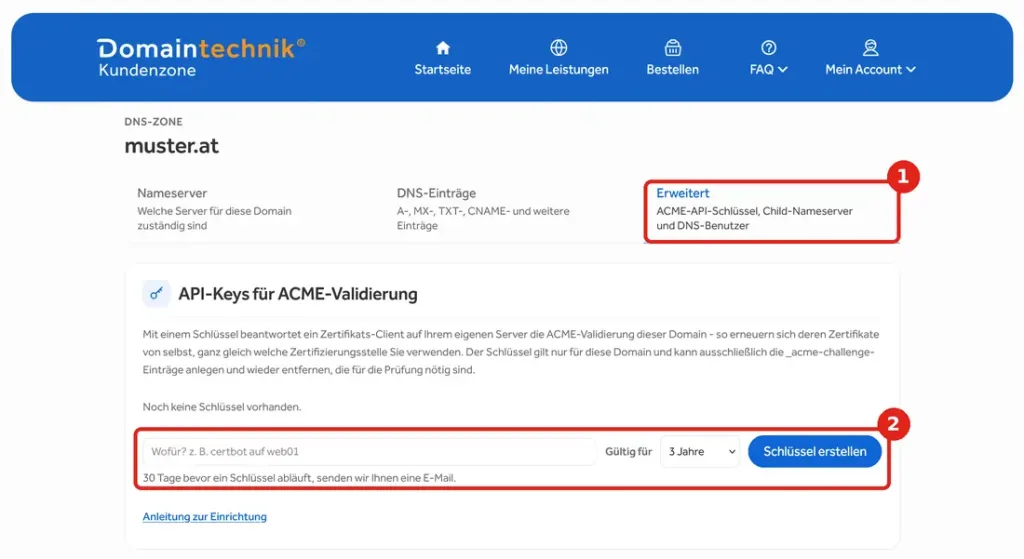
30 Tage bevor ein Schlüssel abläuft, erhalten Sie von uns eine E-Mail. So bleibt genug Zeit, rechtzeitig einen neuen Schlüssel zu hinterlegen.
API-Key sicher aufbewahren
Behandeln Sie den API-Key wie ein Passwort: Speichern Sie ihn nur auf dem Server, der die Zertifikate anfordert, und geben Sie ihn nicht weiter – auch nicht in öffentlichen Code-Repositories. Für mehrere Server erstellen Sie am besten jeweils einen eigenen Schlüssel.
Schritt 3: ACME-Client einrichten
Hinterlegen Sie den API-Key in Ihrem ACME-Client und stellen Sie die Prüfung auf das DNS-01-Verfahren um. Danach können Sie das Zertifikat anfordern – für ein Wildcard-Zertifikat am besten gleich für muster.at und *.muster.at.
Ab jetzt erledigt Ihr Client Ausstellung und Verlängerung automatisch. Die genaue Konfiguration hängt vom eingesetzten Client ab. Bei Fragen zur Einrichtung hilft Ihnen unser Support gerne weiter.
Der TXT-Eintrag der ACME-Challenge erklärt:
TXT-Eintrag für die DNS-01-Prüfung
Bei der DNS-01-Prüfung legt Ihr ACME-Client einen TXT-Eintrag unter der Subdomain _acme-challenge Ihrer Domain an.
Der Wert ist ein einmaliger Prüfwert, den die Zertifizierungsstelle für jede Anfrage neu vorgibt. Nach der Prüfung entfernt der Client den Eintrag automatisch wieder.
Aufbau des ACME-TXT-Eintrags:
_acme-challenge IN TXT valueEin ACME-TXT-Eintrag besteht aus der Subdomain (_acme-challenge) und dem Prüfwert der Zertifizierungsstelle als Wert (value) des Eintrags.
Beispiele für ACME-TXT-Einträge:
Ein TXT-Eintrag für die Prüfung der Domain muster.at:
| Subdomain | Typ | Wert |
| _acme-challenge | TXT | gfj9Xq…Rg85nM |
Für ein Wildcard-Zertifikat *.muster.at wird derselbe Name verwendet. Fordern Sie das Zertifikat für muster.at und *.muster.at gemeinsam an, stehen während der Prüfung kurzzeitig zwei TXT-Einträge nebeneinander:
| Subdomain | Typ | Wert |
| _acme-challenge _acme-challenge | TXT TXT | gfj9Xq…Rg85nM Kp4bWz…dT7sQa |
Sie müssen diese Einträge nicht selbst im DNS Zonen Editor anlegen. Das übernimmt Ihr ACME-Client über die API.
Wildcard-Zertifikate mit Let’s Encrypt
Ein Wildcard-Zertifikat für *.muster.at sichert alle Subdomains der ersten Ebene ab, zum Beispiel shop.muster.at oder blog.muster.at. Zwei Punkte sollten Sie dabei beachten:
CAA-Einträge für Let’s Encrypt:
Wenn Sie CAA-Einträge für Ihre Domain gesetzt haben, muss Let’s Encrypt dort erlaubt sein – mit issue für normale und issuewild für Wildcard-Zertifikate:
| Subdomain | Typ | Wert |
| @ @ | CAA CAA | 0 issue „letsencrypt.org“ 0 issuewild „letsencrypt.org“ |
Häufige Fragen zur ACME DNS Challenge API
Wo finde ich die API-Keys in der Kundenzone?
Unter „Meine Leistungen“ → „DNS“ bei der gewünschten Domain im Reiter „Erweitert“. Dort finden Sie den Bereich „API-Keys für ACME-Validierung“.
Funktioniert die API auch, wenn meine Website bei einem anderen Anbieter liegt?
Ja. Entscheidend ist nur, dass Ihre Domain die Domaintechnik-Nameserver nutzt. Wo Website oder Anwendung laufen, spielt keine Rolle.
Muss ich den TXT-Eintrag selbst im DNS Zonen Editor anlegen?
Nein. Ihr ACME-Client legt den TXT-Eintrag über die API automatisch an und entfernt ihn nach der Prüfung wieder.
Funktioniert die API nur mit Let’s Encrypt?
Nein. Der API-Key beantwortet die ACME-Validierung unabhängig davon, welche Zertifizierungsstelle Sie nutzen – vorausgesetzt, sie unterstützt ACME mit DNS-01.
Gilt ein API-Key für mehrere Domains?
Nein. Jeder Schlüssel gilt nur für die Domain, für die Sie ihn erstellt haben. Für weitere Domains legen Sie jeweils einen eigenen Key an.
Was passiert, wenn mein API-Key abläuft?
Wir informieren Sie 30 Tage vorher per E-Mail. Erstellen Sie rechtzeitig einen neuen Schlüssel und hinterlegen Sie ihn in Ihrem ACME-Client, damit die automatische Verlängerung Ihrer Zertifikate weiterläuft.
Muss ich als Webhosting-Kunde etwas tun?
Nein. Bei Ihrem Domaintechnik-Webhosting werden Let’s-Encrypt-Zertifikate weiterhin automatisch ausgestellt und verlängert.
Fragen zur Einrichtung?
Unser Support-Team aus Österreich hilft Ihnen gerne weiter – per E-Mail an 365 Tagen365 Tagen E-Mail-Support: Unter 15 Minuten Antwortzeit bei 95 % aller Anfragen und das an 365 Tagen im Jahr, auch an Feiertagen.
Telefon-Support: zu den Geschäftszeiten: Montag bis Donnerstag von 8:00 – 17:00 Uhr, Freitag von 8:00 – 15:30 Uhr. im Jahr und telefonisch während der Bürozeiten. Jetzt Kontakt aufnehmen.
Alles Weitere zu Nameservern und DNS-Einträgen finden Sie in unserer Anleitung DNS verwalten.